S2700系列以太网交换机(以下简称S2700),是华为公司推出的新一代绿色节能的以太智能百兆接入交换机。S2700基于新一代交换技术和华为VRP(Versatile Routing Platform)软件平台,能提供简单便利的安装维护手段,同时融合了灵活的网络部署、完备的安全和QoS控制策略、绿…
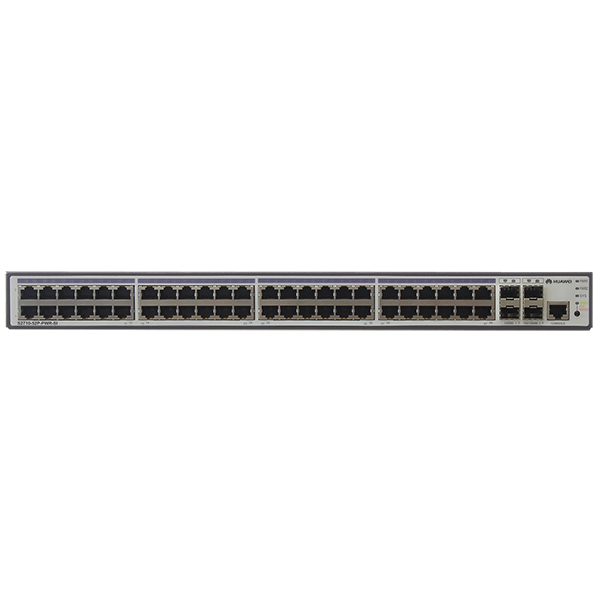
S2700系列以太网交换机(以下简称S2700),是华为公司推出的新一代绿色节能的以太智能百兆接入交换机。
S2700基于新一代交换技术和华为VRP(Versatile Routing Platform)软件平台,能提供简单便利的安装维护手段,同时融合了灵活的网络部署、完备的安全和QoS控制策略、绿色环保等先进技术,可满足以太网多业务承载和接入需要,助力企业用户搭建面向未来的IT网络。
项目 |
S2700-SI/S2710SI |
S2700-EI |
S2750-EI/S2751-EI/ S2720-EI |
| 交换容量 |
32Gbps |
32Gbps | S2750-EI/S2751-EI: 64Gbps S2720-28TP-EI-AC:12.8Gbps 其余S2720-EI: 32Gbps |
| 包转发率 |
|
|
|
端口描述 |
|
|
|
MAC地址表 |
|
|
|
VLAN特性 |
|
|
|
QoS |
|
|
|
IP路由 |
|
||
IPv6特性 |
|
|
|
组播 |
|
|
|
可靠性 |
|
|
|
防雷 |
业务端口防雷能力:7KV |
业务端口防雷能力:7KV |
业务端口防雷能力:7KV |
安全&接入 |
S2700-SI:
|
|
|
互通性 |
详细的互联互通认证与报告,请访问这里 。 |
||
特性名称 |
说明 |
|
|---|---|---|
以太网特性 |
Ethernet |
支持全双工、半双工、自动协商工作方式 |
支持以太网接口,可支持10M、100M、1000M和自协商速率 |
||
支持端口流量控制 |
||
支持Jumbo帧 |
||
支持链路聚合 |
||
支持Trunk内各链路流量的负载分担 |
||
支持二层协议报文透传 |
||
支持DLDP(Device Link Detection Protocol) |
||
支持LLDP(Link Layer Discovery Protocol) |
||
支持LLDP-MED(Link Layer Discovery Protocol-Media Endpoint Discovery ) |
||
支持端口隔离 |
||
支持广播风暴控制 |
||
VLAN |
支持LNP(链路类型协商协议)、Access、Trunk、Hybrid和QinQ接入方式 |
|
支持default VLAN |
||
支持基于端口、MAC、协议、子网划分VLAN |
||
支持基于以下策略的VLAN:
|
||
支持基于端口给报文添加双层VLAN tag |
||
支持VLAN mapping |
||
支持灵活QinQ |
||
支持MUX VLAN |
||
支持Voice VLAN |
||
支持Guest VLAN |
||
GVRP |
支持GARP(Generic Attribute Registration Protocol) |
|
支持GVRP(GARP VLAN Registration Protocol) |
||
VCMP |
支持VCMP(VLAN集中管理协议) |
|
MAC |
支持MAC地址自动学习和老化 |
|
支持静态、动态、黑洞MAC表项 |
||
支持源MAC地址过滤 |
||
支持接口MAC地址学习限制 |
||
支持sticky MAC |
||
支持MAC FLAPPING检测 |
||
支持mac-spoofing-defend |
||
支持Port bridge |
||
ARP |
支持静态、动态ARP |
|
支持VLAN上应用ARP |
||
支持ARP表项老化 |
||
以太网环路保护 |
MSTP |
支持STP |
支持RSTP |
||
支持MSTP |
||
支持VBST |
||
支持BPDU保护、Root保护、环路保护 |
||
支持防TC-BPDU攻击 |
||
支持STP Loop-detection |
||
Loopback-detect |
支持端口环路检测 |
|
SEP |
支持SEP(Smart Ethernet Protection) |
|
Smart Link |
支持Smart Link |
|
支持Smart Link多实例 |
||
支持Monitor Link |
||
RRPP |
支持RRPP保护倒换 |
|
支持RRPP单环、RRPP相切环、RRPP相交环 |
||
支持RRPP环和其他环网混合组网 |
||
ERPS |
支持G.8032 v1/v2版本 |
|
支持闭合单环 |
||
支持子环 |
||
IPv4/IPv6转发 |
IPv4协议和单播路由 |
支持IPv4静态路由 |
支持VRF |
||
支持DHCP Client |
||
支持DHCP Server |
||
支持DHCP Relay |
||
IPv6特性 |
支持IPv6协议栈 |
|
支持ND和ND Snooping |
||
支持DHCPv6 Snooping |
||
二层组播特性 |
- |
支持IGMP V1/V2/V3 Snooping |
支持成员端口快速离开 |
||
支持IGMP Snooping Proxy功能 |
||
支持MLD Snooping |
||
支持基于端口的组播流量抑制 |
||
支持跨VLAN组播复制 |
||
支持可控组播 |
||
堆叠 |
- |
业务口堆叠 |
以太网OAM |
EFM OAM(802.3ah) |
支持自动发现 |
支持链路故障检测 |
||
支持链路故障处理 |
||
支持远端环回 |
||
CFM OAM(802.1ag) |
支持软件级CCM检测 |
|
支持MAC Ping |
||
支持MAC Trace |
||
Y.1731 |
支持时延和抖动测量 |
|
QoS特性 |
流分类 |
支持根据ACL进行流分类 |
支持基于outer 8021p、outer vlan、源MAC、以太网类型的流分类 |
||
流动作 |
支持对分类后报文流的访问控制 |
|
支持基于流分类的流量监管 |
||
支持按照流分类结果重标记报文 |
||
支持流分类、流行为的组合应用 |
||
流量监管 |
支持出、入端口流量限速 |
|
流量整形 |
支持基于端口和队列整形 |
|
拥塞避免 |
支持尾部丢弃 |
|
拥塞管理 |
支持队列映射 |
|
支持PQ(Priority Queuing)调度 |
||
支持DRR(Deficit Round Robin)调度 |
||
支持PQ+DRR调度 |
||
支持WRR(Weighted Round Robin)调度 |
||
支持PQ+WRR调度 |
||
配置与维护 |
登录和配置管理 |
支持命令行配置 |
支持英文提示和帮助信息 |
||
支持Console、Telnet终端服务 |
||
支持SSH1.5/SSH2协议 |
||
支持Send功能,终端用户之间进行信息互通 |
||
支持分级的用户权限管理及分级别的命令 |
||
支持基于SNMP协议的网管统一配置(eSight) |
||
支持基于web页面配置和管理 |
||
支持Easy Deploy作为Client |
||
文件系统 |
支持文件系统 |
|
支持目录和文件管理 |
||
支持通过FTP、TFTP、SFTP、SCP和FTPS方式上载、下载文件 |
||
监控维护 |
支持硬件监控 |
|
支持设备温度异常上报告警 |
||
支持对硬件故障再次检测功能,避免瞬间干扰 |
||
支持自动检查版本配套性 |
||
支持信息中心,提供日志、告警、调试信息统一管理 |
||
支持电子标签,可通过命令行查询并备份 |
||
支持连接电缆的检测功能VCT(Virtual Cable Test) |
||
支持用户操作日志 |
||
支持详尽的调试信息,帮助诊断网络故障 |
||
支持网络测试工具,如traceroute、ping命令等 |
||
支持端口镜像、流镜像、远程镜像 |
||
支持节能减排 |
||
版本升级 |
支持整机软件加载、在线加载 |
|
支持BootROM在线升级 |
||
支持在线热补丁 |
||
安全 |
AAA |
支持本地认证、授权 |
支持RADIUS认证、授权、计费 |
||
支持HWTACACS认证、授权、计费 |
||
NAC |
支持802.1x认证 |
|
支持MAC认证 |
||
支持Portal认证 |
||
支持混合认证 |
||
ARP安全 |
支持DAI(Dynamic ARP Inspection)和SAI(Static ARP Inspection) |
|
支持EAI(Egress ARP Inspection) |
||
支持基于源IP、全局、端口、VLAN的ARP报文限速 |
||
IP安全 |
支持ICMP防攻击 |
|
支持IP Source Guard |
||
本机防攻击 |
支持CPU-DEFEND |
|
MFF |
支持MFF(MAC-Forced Forwarding) |
|
DHCP Snooping |
支持DHCP Snooping |
|
支持Option82选项功能和动态DHCP报文限速 |
||
支持攻击防范 |
支持防范没有IP载荷的泛洪攻击、IGMP空报文攻击、LAND攻击、Smurf攻击和TCP标志位非法攻击 |
|
支持防范分片数量巨大攻击、巨大offset攻击、重复分片攻击、Tear Drop攻击、Syndrop攻击、NewTear攻击、Bonk攻击、Nesta攻击、Rose攻击、Fawx攻击、Ping of Death攻击和Jolt攻击 |
||
支持防范TCP SYN攻击、UDP泛洪攻击(包括Fraggle攻击、UDP诊断端口攻击)和ICMP泛洪攻击 |
||
网络管理 |
- |
支持ICMP实现ping和traceroute功能 |
支持NQA |
||
支持NTP(Network Time Protocol) |
||
支持sFlow |
||
支持HTTP |
||
支持HTTPS |
||
支持标准网管协议SNMPv1/v2c/v3 |
||
支持通用特性的标准MIB |
||
支持RMON |
||